What is Cloud Computing Security? Lernen Sie die Grundlagen und das Shared Responsibility Model kennen. Essenzielle Infos für IT-Experten in German.
Wichtige Erkenntnisse (Key Takeaways)
-
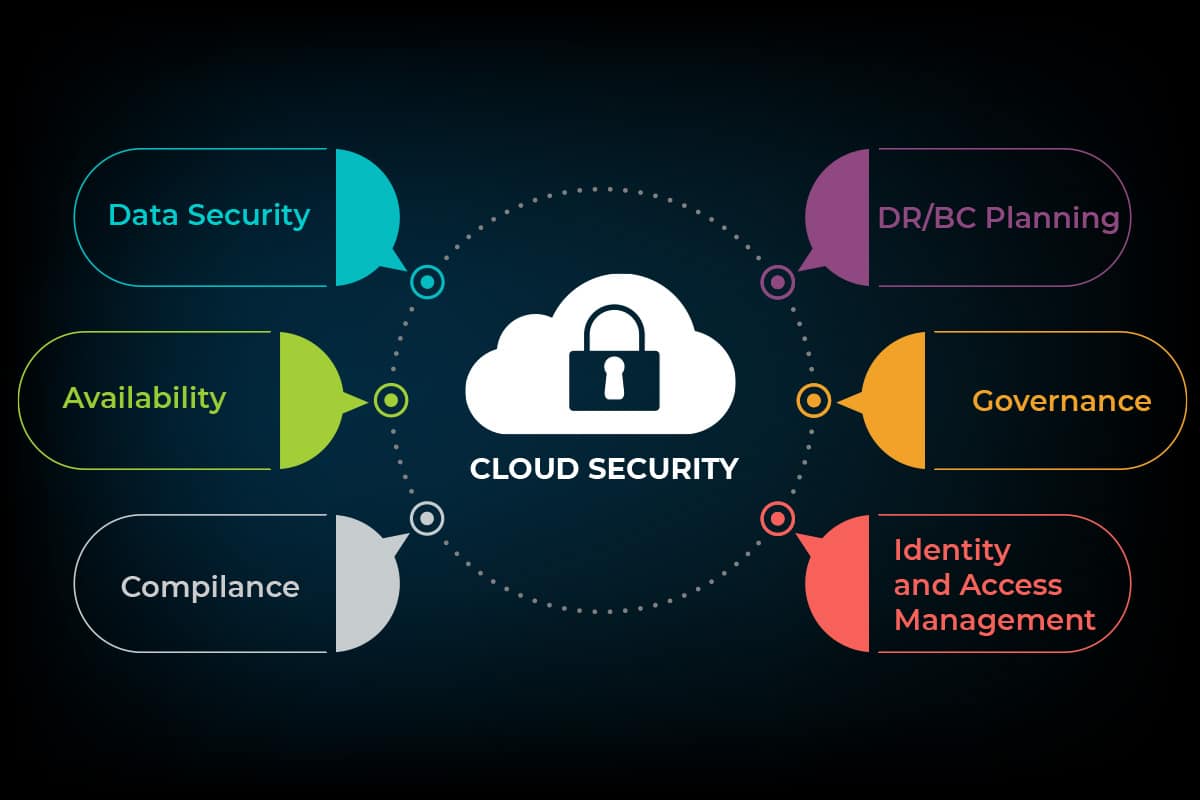
What is Cloud Computing Security? Es bezeichnet die Gesamtheit von Richtlinien, Kontrollen und Technologien zum Schutz von Cloud-basierten Daten, Anwendungen und Infrastruktur.
-
Das Shared Responsibility Model definiert, welche Sicherheitsaufgaben beim Cloud-Anbieter (CSP) und welche beim Kunden liegen.
-
Die größten Herausforderungen liegen in der Zugriffskontrolle und der Einhaltung von Compliance-Vorschriften (z.B. DSGVO in German).
-
Verschlüsselung, Identitäts- und Zugriffsmanagement (IAM) sowie Netzwerksegmentierung bilden die fundamentalen Säulen der Cloud-Sicherheit.
Einführung: Die Notwendigkeit von What is Cloud Computing Security
Die Verlagerung von IT-Ressourcen in die Cloud – sei es Public, Private oder Hybrid – hat die Art und Weise, wie Unternehmen in German und weltweit arbeiten, revolutioniert. Cloud Computing bietet immense Vorteile in Bezug auf Skalierbarkeit, Flexibilität und Kosteneffizienz. Mit diesen Vorteilen gehen jedoch neue und einzigartige Sicherheitsherausforderungen einher. Die fundamentale Frage lautet: What is Cloud Computing Security und wie unterscheidet es sich von der traditionellen On-Premise-Sicherheit?
Cloud Computing Security umfasst eine Reihe von Technologien, Mechanismen, Kontrollen und Prozessen, die entwickelt wurden, um Cloud-basierte Systeme, Daten und Infrastrukturen vor Bedrohungen, Datenlecks und unbefugtem Zugriff zu schützen. Im Gegensatz zur klassischen IT, wo das Unternehmen die Kontrolle über die gesamte Hard- und Software hatte, erfordert die Cloud eine geteilte Verantwortung und neue Denkweisen. Das Verständnis dieser Grundlagen ist unverzichtbar für jede Organisation, die in die Cloud migriert.
Das Shared Responsibility Model: Die Grundlagen der What is Cloud Computing Security
Das wahrscheinlich wichtigste Konzept beim Cloud Computing Security ist das Shared Responsibility Model (Modell der geteilten Verantwortung). Es definiert klar die Grundlagen, wer für welche Sicherheitsebene zuständig ist – der Cloud Service Provider (CSP) oder der Kunde.
Dieses Modell ändert sich je nach Service-Modell (IaaS, PaaS oder SaaS).
1. Sicherheit des Cloud-Anbieters (CSP)
Der CSP (z.B. AWS, Azure, Google Cloud) ist immer für die Sicherheit der Cloud verantwortlich. Dies umfasst:
-
Physische Sicherheit: Schutz der Rechenzentren, Server und Speichermedien.
-
Infrastruktur: Schutz der Hardware, Software, Netzwerke und Facilities, die den Cloud-Dienst betreiben.
-
Globales Netzwerk: Sicherheit des zugrunde liegenden Netzwerks.
2. Sicherheit des Kunden
Der Kunde ist immer für die Sicherheit in der Cloud verantwortlich. Dies umfasst:
-
Daten: Verschlüsselung der gespeicherten und übertragenen Daten.
-
Identität und Zugriff: Wer hat Zugriff auf welche Ressourcen (IAM).
-
Konfiguration: Korrekte Einstellung der Sicherheitsgruppen, Firewalls und Speicher-Buckets.
Merksatz: Der Cloud-Anbieter liefert das sichere “Haus” (Infrastruktur), aber der Kunde ist dafür verantwortlich, die “Tür” (Zugriffskontrolle und Daten) abzuschließen. Fehlkonfigurationen sind eine der häufigsten Ursachen für Sicherheitslücken.
Zentrale Säulen: What is Cloud Computing Security in der Praxis
Die effektive Implementierung von Cloud Computing Security stützt sich auf mehrere kritische technologische und prozessuale Säulen.
1. Identitäts- und Zugriffsmanagement (IAM)
IAM ist der Grundpfeiler. Es stellt sicher, dass nur autorisierte Benutzer und Services auf die entsprechenden Cloud-Ressourcen zugreifen können. Dies beinhaltet:
-
Least Privilege Principle: Benutzer erhalten nur die minimal notwendigen Berechtigungen, um ihre Aufgaben zu erfüllen.
-
Multi-Faktor-Authentifizierung (MFA): Eine zusätzliche Sicherheitsebene, die verhindert, dass gestohlene Passwörter für den Zugriff missbraucht werden.
-
Rollenbasierte Zugriffskontrolle (RBAC): Zuweisung von Berechtigungen basierend auf der Rolle des Benutzers (z.B. Entwickler, Administrator, Auditor).
2. Datenverschlüsselung
Daten müssen in zwei Zuständen geschützt werden:
-
Encryption at Rest (Ruhende Daten): Daten, die auf Speichern (z.B. S3 Buckets oder Festplatten) liegen, müssen verschlüsselt werden. Der Kunde verwaltet idealerweise die Schlüssel.
-
Encryption in Transit (Übertragene Daten): Daten, die über das Internet gesendet werden, müssen durch Protokolle wie TLS/SSL geschützt werden.
3. Netzwerksicherheit und Segmentierung
Auch in der Cloud ist die Netzwerksicherheit essenziell. Die Cloud-Umgebung muss in isolierte Segmente (Virtual Private Clouds – VPCs) unterteilt werden. Durch die Anwendung von Cloud-nativen Firewalls (Security Groups, Network Access Control Lists) wird der Datenverkehr zwischen diesen Segmenten streng kontrolliert und segmentiert.
Compliance und Herausforderungen für German Unternehmen
Für Unternehmen in German spielen Cloud Computing Security und Compliance eine besonders große Rolle, insbesondere aufgrund der strengen europäischen Datenschutz-Grundverordnung (DSGVO).
Einhaltung gesetzlicher Vorschriften
Die DSGVO schreibt vor, wie personenbezogene Daten verarbeitet und gespeichert werden müssen. Dies stellt hohe Anforderungen an die Cloud-Sicherheit:
-
Datensouveränität: Die Wahl des Standorts der Daten (EU-Rechenzentren) ist oft notwendig, um gesetzliche Vorgaben zu erfüllen.
-
Transparenz: Unternehmen müssen nachweisen können, welche Sicherheitsmaßnahmen implementiert sind.
-
Rechenschaftspflicht: Der Kunde bleibt datenschutzrechtlich verantwortlich, auch wenn der Cloud-Anbieter als Auftragsverarbeiter fungiert.
Häufige Sicherheitslücken
Eine weitere Herausforderung bei der What is Cloud Computing Security ist die Geschwindigkeit der Cloud-Entwicklung. Häufige Fehlerquellen sind:
-
Fehlkonfigurationen: Offen gelassene Speicher-Buckets (S3) oder ungesicherte APIs.
-
Schatten-IT: Nicht genehmigte Cloud-Dienste, die von Mitarbeitern ohne Wissen der IT-Abteilung genutzt werden.
-
Unzureichendes Monitoring: Mangelnde Echtzeit-Überwachung von Cloud-Aktivitäten.
Das Verständnis und die Adressierung dieser Herausforderungen sind die Grundlagen einer robusten Cloud-Strategie, die in der Lage ist, die regulatorischen Anforderungen in German und darüber hinaus zu erfüllen.


